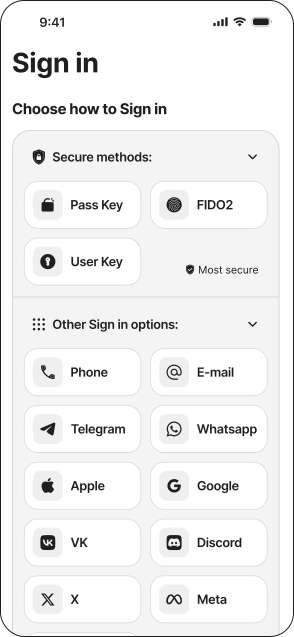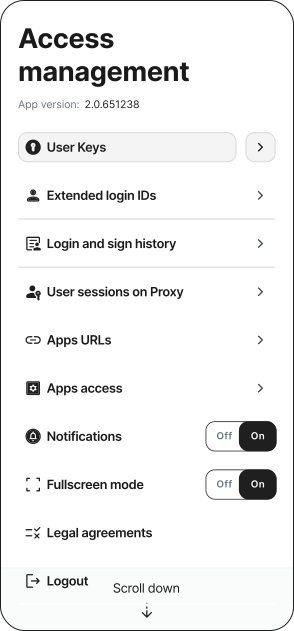
12 Методов аутентификации
Self-hosted инфраструктурный шлюз
Один шлюз для
аутентификации, маршрутизации и
управления приложениями.
AuthProxy — это самостоятельно развёртываемый шлюз приложений, который заменяет аутентификацию, обратный прокси, файловое хранилище и события в реальном времени в одном процессе без внешних зависимостей.
13 Страниц админки
221 Юнит-тестов
3KB Первый запуск
Решение

Вы строите инфраструктуру вместо продукта?
Современные приложения обычно зависят от множества систем для аутентификации, маршрутизации, файлового хранилища, уведомлений и администрирования. Каждый новый сервис добавляет время интеграции, операционную сложность, риски безопасности и ещё одну точку отказа.
Аутентификация требует отдельного провайдера.
Auth0, Keycloak, Firebase
Обратный прокси добавляет накладные расходы на маршрутизацию и безопасность.
nginx, Traefik
Файловое хранилище требует собственного сервиса и правил.
S3, MinIO
Уведомления добавляют больше инфраструктуры и интеграций.
Firebase, OneSignal
Административные инструменты часто превращаются в собственный внутренний проект.
Самостоятельная разработка или Retool
Как это работает
Один шлюз между пользователями и вашими сервисами.
AuthProxy находится на границе вашего приложения. Запросы проходят аутентификацию, применяются политики доступа, внедряется контекст сервиса, и трафик направляется к нужному бэкенду.
Проверка аутентификации 12 мс
Проверка политик 4 мс
Разрешение маршрута 2 мс
Подробнее
Архитектура
Аутентифицируйте запросы до того, как они достигнут вашего бэкенда.
Применяйте контроль доступа на границе сети.
Внедряйте полезные заголовки контекста для downstream-сервисов.
Направляйте трафик через одну контролируемую точку входа.
Возможности
Встроено всё, что нужно вашему приложению.
AuthProxy объединяет ключевые возможности инфраструктуры, чтобы ваша команда могла быстрее выпускать продукт с меньшей операционной сложностью.


Безопасность
Безопасность,
заложенная
в основу.
Скорость по умолчанию.
AuthProxy защищает границу вашей системы, сохраняя архитектуру лёгкой и предсказуемой.
Поверхность атаки
Сокращена 5x
через единый edge-шлюз
3 KB при первой загрузке
Оптимизировано для PWA-доставки
Нет цепочки внешних зависимостей аутентификации
Однопроцессная архитектура


Разработчикам
Создано для разработчиков.
AuthProxy даёт продуктовым и бэкенд-командам чистый способ добавить аутентификацию, маршрутизацию и операционный контроль без сборки множества вендоров и самописных инструментов.

API-first архитектура


Работает с любым бэкендом
Настраиваемые auth-сценарии

PWA-оптимизированная доставка
AI-native / MCP интеграция
Архитектура, готовая к федерации
ЭКСПЛУАТАЦИЯ
Запускайте, мониторьте и обновляйтесь уверенно.
Развёртывайте AuthProxy с предсказуемой операционной моделью и поддерживайте видимость состояния, телеметрии и обновлений версий.



Рабочий процесс развёртывания в Docker
Встроенный мониторинг и диагностика
Интеграция OpenTelemetry
Чёткое версионирование и отслеживание релизов
Документированные ограничения и путь обновления
FAQ
Часто задаваемые вопросы и документация.
Ответы на ключевые вопросы по внедрению с прямыми ссылками на техническую документацию.
Как быстро развернуть AuthProxy в production?


Большинство команд могут запустить AuthProxy с Docker менее чем за час. Начните с quick start, затем добавляйте маршруты и политики безопасности постепенно.
Можем ли мы сохранить существующие бэкенд-сервисы и сценарии аутентификации?
Да. AuthProxy располагается перед существующими сервисами как edge-шлюз, поэтому вы можете сохранить текущие бэкенды и мигрировать политики аутентификации/маршрутизации постепенно.
Как AuthProxy обрабатывает производительность и ограничение скорости?
AuthProxy использует лёгкую однопроцессную модель с PWA-оптимизированной доставкой и встроенным контролем запросов, включая ограничение скорости на уровне шлюза.
Поддерживает ли AuthProxy AI/MCP-интеграции безопасно?
Да. AuthProxy включает паттерны интеграции, ориентированные на MCP, с edge-аутентификацией, scoped-доступом и централизованным применением политик для AI-подключённых потоков.